Можно предположить, что сертифицированная Google ТВ-приставка Android TV будет работать лучше и гарантирует отсутствие вредоносного ПО. Однако это не так, по крайней мере в отношении второго.
Google только что опубликовала новый отчёт Threat Intelligence под названием «Shutting the Door on the XCPE Botnet», в котором сообщается, что 1,3 млн ТВ-приставок были заражены бэкдором XCPE и включены в ботнет, используемый для получения финансовой выгоды.
Google с высокой степенью уверенности считает, что вредоносное ПО было намеренно разработано, развёрнуто и использовалось компанией Videostrong Technology , производитель ТВ-приставок, который часто освещался в прошлом, когда ТВ-приставки Android TV были ещё довольно новыми и иногда могли использоваться как альтернатива SBC под управлением Linux.
Videostrong, судя по всему, монетизировала бэкдор, разрешив партнёрам загружать модули вредоносного ПО на заражённые устройства для проведения схем рекламного мошенничества, включения ТВ-приставок в сети резидентских прокси и так далее. Google приняла юридические меры, чтобы нарушить работу доменов управления и контроля (C2), которые управляют этими партнёрскими модулями, и полагает, что как минимум ещё 10 млн скомпрометированных устройств будут защищены от вредоносного ПО. Google также решила прекратить сотрудничество с Videostrong; это не помешает ей производить и продавать ТВ-приставки Android TV, но она больше не сможет предустанавливать какие-либо приложения Google на устройства и, очевидно, не будет получать сертификаты. Редакция связалась с Videostrong по поводу отчёта; их заявление будет опубликовано здесь, если/когда поступит ответ.
Вредоносное ПО в ТВ-приставках не обнаруживалось при тестировании безопасности, поскольку Google утверждает, что Videostrong применяла методы обфускации, чтобы воспользоваться пробелом в их проверках и загружать вредоносный код только после первой загрузки устройства. Теперь процесс проверки изменён, чтобы предотвратить подобные случаи в будущем.
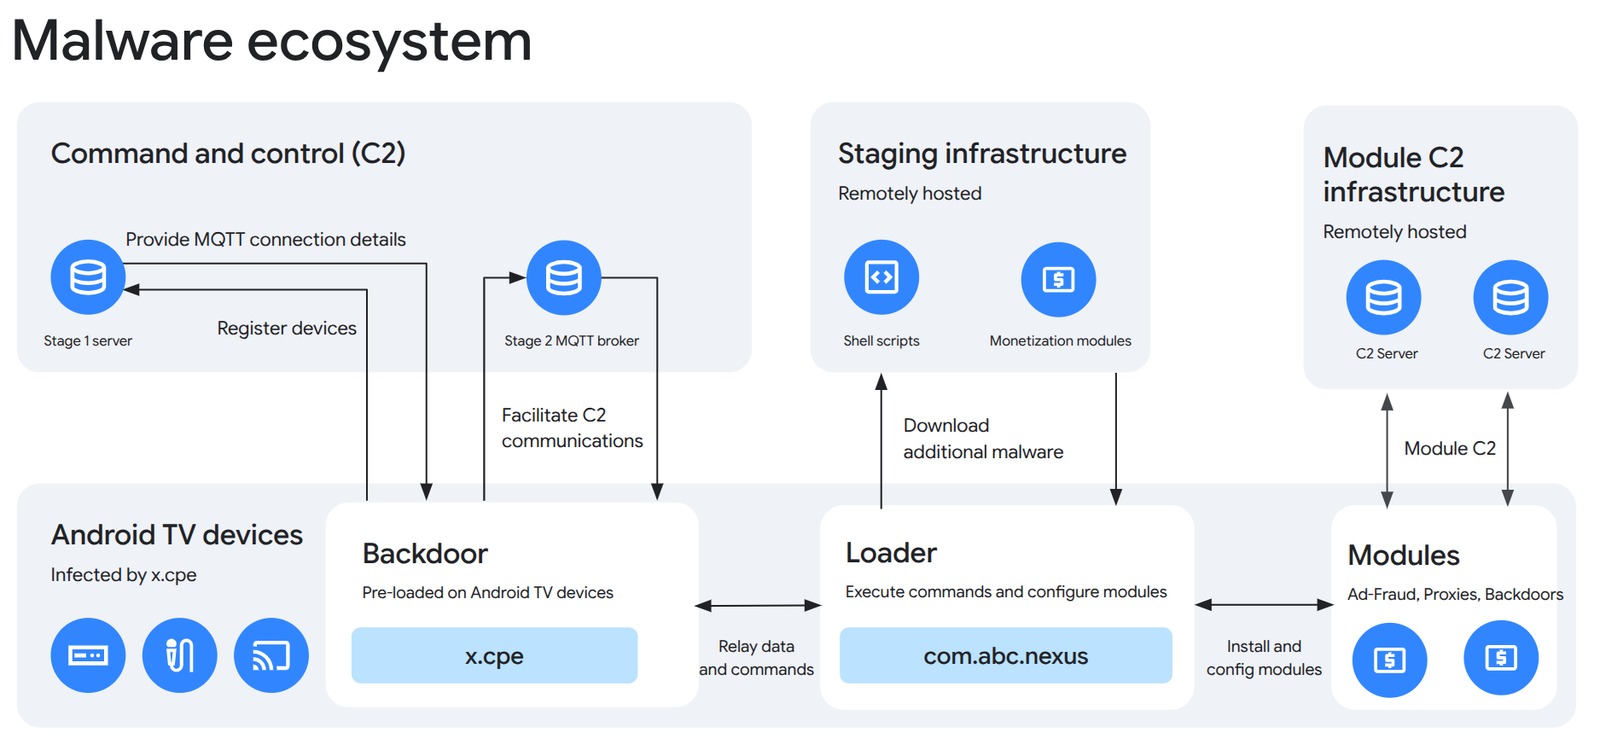
Схема действует как минимум с конца 2024 года; вредоносное ПО имеет трёхступенчатую архитектуру и поддерживает модули нескольких партнёров. В прошивке Android работает следующее:
- Основной бэкдор — x.cpe предварительно загружается в раздел прошивки и автоматически переустанавливается из раздела /oem/ при перезагрузке, если был удалён пользователем. Он используется для обеспечения связи между серверами C2 (сейчас отключёнными) и загрузчиком и движком выполнения, описанными ниже.
- Загрузчик и движок выполнения – com.abc.nexus настраивает и инициализирует модули монетизации и применяет утилиты противодействия анализу, чтобы препятствовать обнаружению в песочнице. Он может загружать дополнительное вредоносное ПО через инфраструктуру размещения.
- Модули монетизации – Они разрабатываются заказчиками/партнёрами, а не самой Videostrong. Они превращают заражённые устройства в узлы резидентных прокси (Linkfog, AppSalt, NetNut…), движки рекламного мошенничества (CBOXTV, HiddenView…) или выполняют другие модули монетизации. Эти модули подключаются к другому набору серверов “Module C2”, вероятно, разному для каждого партнёра.
Связь осуществляется через HTTP и MQTT, и Google сообщает, что большая часть вредоносного ПО размещается/размещалась на GitHub, а остальное размещается/размещалось на серверах, контролируемых операторами, и сайтах для размещения файлов. Отчёт об угрозах содержит больше технических деталей и список используемых сервисов, веб-сайтов и репозиториев GitHub.
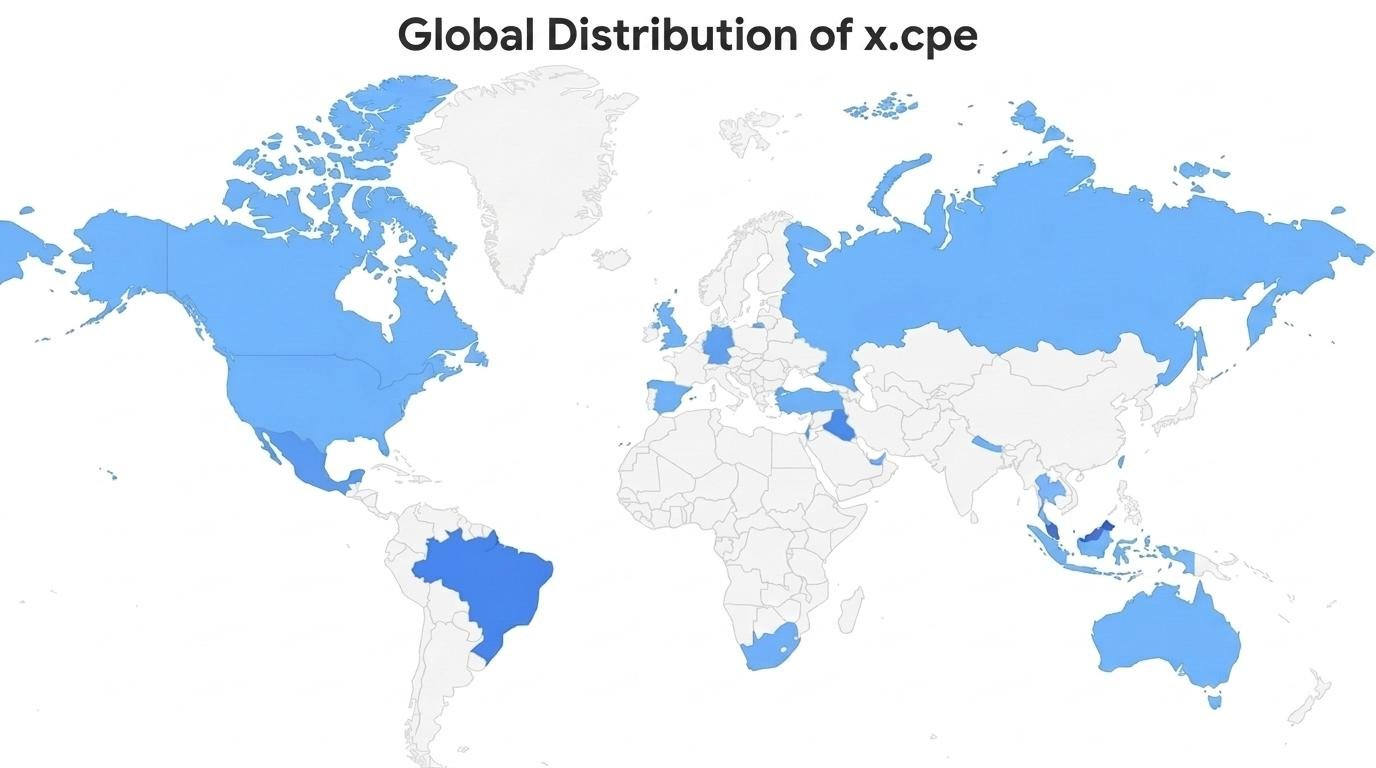
Хотя затронуто большое количество ТВ-приставок, не все страны, по-видимому, затронуты. Google смягчила проблему, но прошивка находится внутри заражённого устройства, и единственный способ избавиться от неё — прошить пользовательскую прошивку для вашей ТВ-приставки, если такая существует. Если у вас есть устройство Videostrong или MECOOL, вероятно, можно с уверенностью предположить, что ваша приставка заражена. Компания по безопасности Synthient специально протестировала ТВ-приставку MECOOL KM9Pro , и составила неполный список заражённых устройств размещённый на GitHub.
Выражаем свою благодарность источнику, с которого взята и переведена статья, сайту cnx-software.com.
Оригинал статьи вы можете прочитать здесь.